
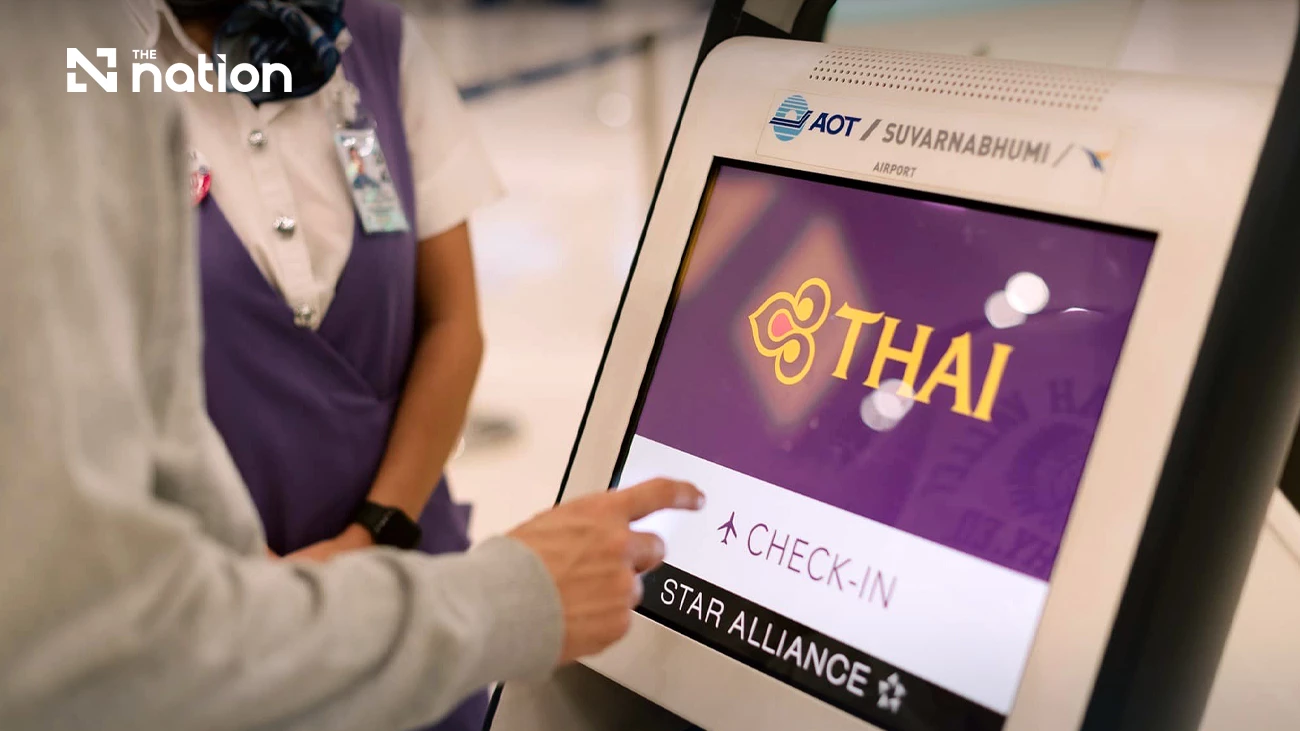
2026年11月9日(周一),泰国国际航空公共有限公司(Thai Airways International Public Company Limited)发表声明,回应其乘客服务系统供应商安玛迪斯信息技术集团(Amadeus IT Group S.A.)通报的网络安全事件。
该事件涉及2023年8月10日至2026年9月23日期间,有人未授权访问安玛迪斯系统内存储的预订数据。初步检查显示,约有60,529条乘客记录可能受到影响。
潜在被访问的信息包括乘客姓名、预订参考号(PNR)、旅行日期、航班路线和舱位等级。此外,约有376条额外的乘客记录也可能受到影响。除上述信息外,这些记录还可能包含电子邮件地址、电话号码、护照号码、国籍、常旅客会员号、航班号、机票号、座位号及其他相关信息。
泰航确认,乘客的信用卡信息未受影响。该航空公司补充称,截至声明发布之日,尚未发现数据被泄露的情况。
安玛迪斯确认,已撤销用于获取未授权访问权限的登录凭据,并重置了所有受影响的密码。同时,该公司加强了监控、检测和监视措施,以防止类似事件再次发生。
泰航还表示,此次事件未影响其系统或运营。公司强调高度重视保护个人数据,并已向相关监管机构通报。泰航正在继续调查该事件,包括详细分析安玛迪斯提供的数据和信息。在完成必要的检查并确认所有相关细节后,泰航将逐一联系受影响的乘客。