在攻击以机器速度展开的背景下,国际货币基金组织(IMF)的一场关于人工智能与升级中的网络安全风险的圆桌讨论会认为,旧式网络卫生习惯、联合演练和数据共享最为重要。
银行、监管机构和人工智能开发者有一个一致信息:抵御人工智能驱动网络攻击的最佳方式是做好基础工作、为最坏情况做准备并加强合作,同时利用同样的技术来保护金融体系。
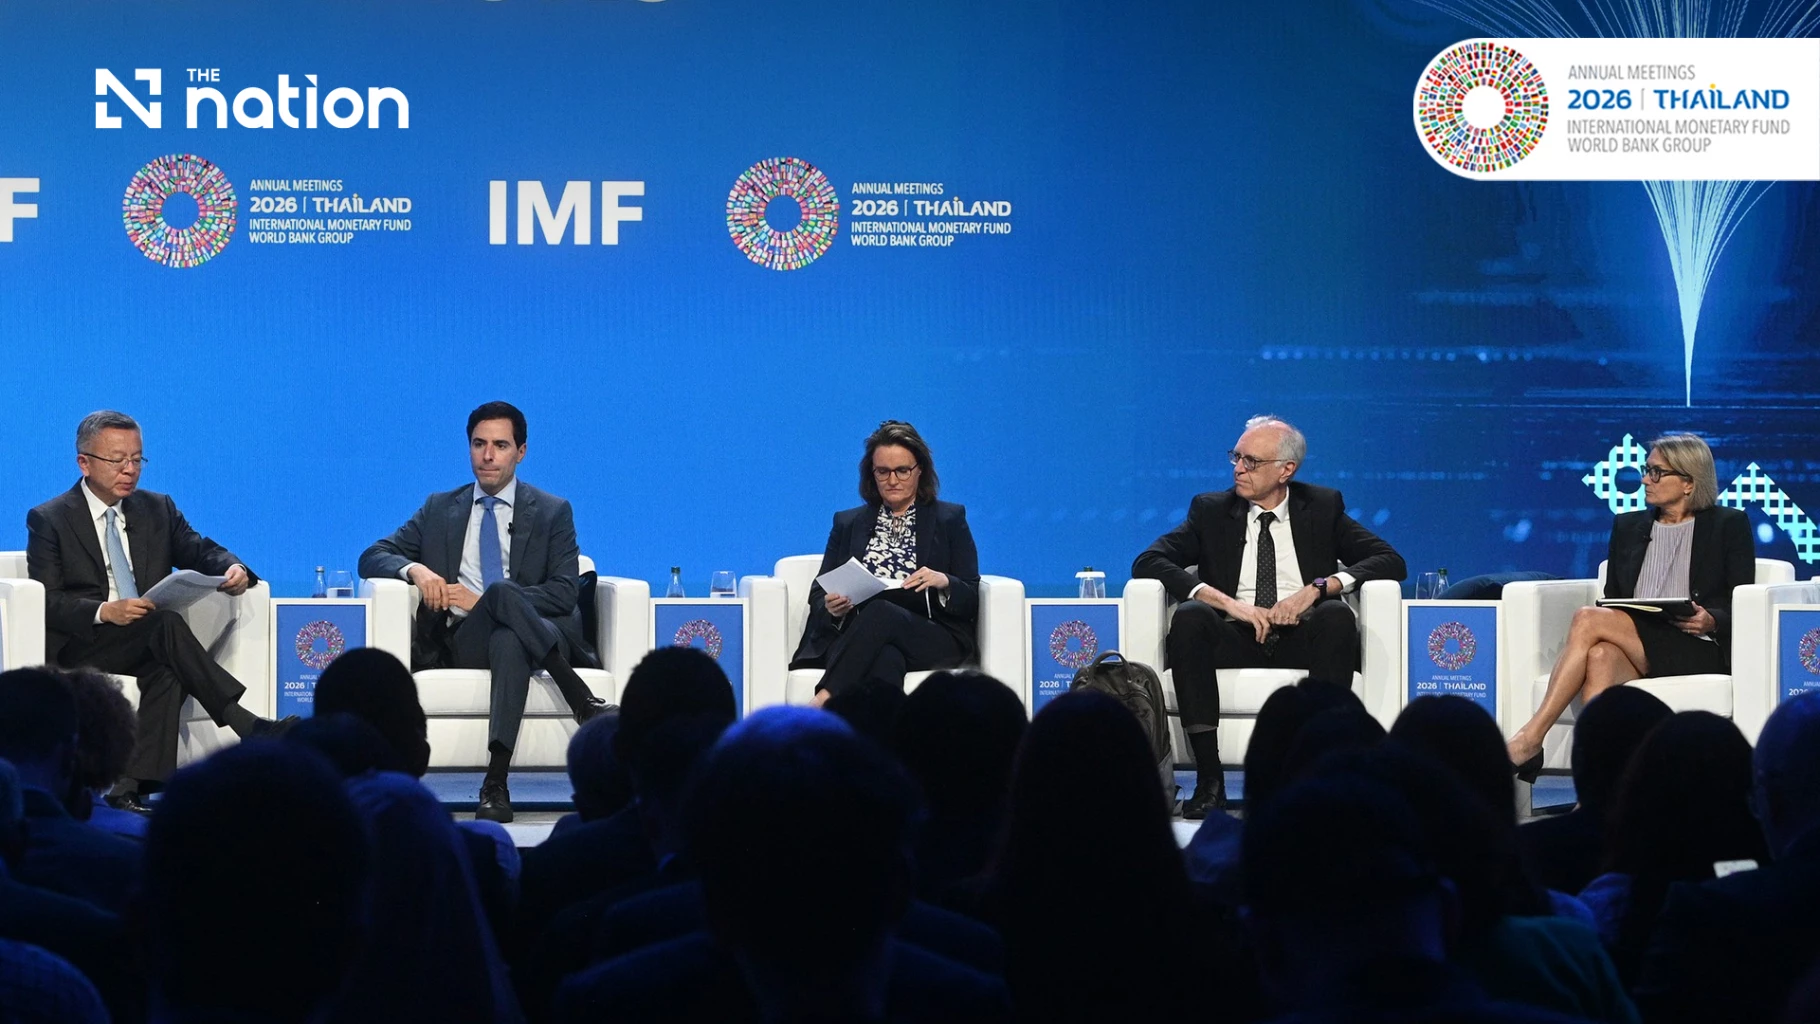
这是在曼谷举行的国际货币基金组织(IMF)关于人工智能与升级中的网络安全风险的小组讨论上达成的共识。来自瑞士金融监管机构、国际清算银行(BIS)、巴西央行和人工智能开发者 Anthropic 的嘉宾认为,人工智能正在使网络攻击更快、更便宜、更易于实施。
他们还一致认为,人工智能同样是防守方的有力工具,而且许多答案并不新鲜。这场讨论由国际货币基金组织副总裁李波主持,其意义超越银行业。
当支付系统、自动取款机和卡网络失效时,普通人将无法支付食品、燃料或房租。与会者认为,银行、支付系统和市场越来越依赖同一套数字基础设施,因此一次事件可以迅速演变为对信心或流动性的更广泛冲击。
熟悉威胁,速度加快
Anthropic 全球事务负责人、前白宫网络政策官员迈克尔·塞利托说,攻击者仍然依赖被盗密码、未打补丁设备、暴露服务和钓鱼攻击。发生变化的是速度和覆盖范围。
他说,过去需要团队花费数周或数月完成的入侵,现在一个人可在数小时内完成,人工智能代理可以在攻击的每个阶段并行工作。
Anthropic 今年早些时候限制了其 Mythos 模型的大规模发布,因为它在寻找和利用软件漏洞方面能力极强。相反,它通过一个名为 Project Glasswing 的行动,向防守方提供了早期访问权限。
塞利托说,在大约 90 天里,Anthropic 及其合作伙伴发现了约 13 万个漏洞,其中约 3 万个属于关键级或严重级漏洞。他说,大多数漏洞在数月后仍未修补,因为在全球范围内验证和修复漏洞远比发现漏洞耗时。
他说,Project Glasswing 行动已经结束,取而代之的是一个网络验证项目,该项目采用分层身份核查,以控制对防御工具的访问。他呼吁金融部门在未来 12 个月里全力冲刺,因为防守方目前仍占优势。
网络事件演变为危机的三种路径
瑞士金融市场监督管理局(FINMA)主席玛琳·阿斯塔德提出了网络安全事件可能威胁金融稳定的三条路径。
第一条是对一家或少数机构的核心系统发动攻击,例如支付系统或账户管理系统。许多银行和保险公司仍在使用 COBOL 编程语言等老旧代码,这使问题更难修复。
第二条是对广泛共享的技术发动攻击。她引用了 2023 年的 MOVEit 文件传输漏洞事件,该事件波及许多行业的组织。
她说,监管机构通常认为小型或非核心供应商的风险较低,但人工智能可能使其具有系统性影响。第三条路径在她看来也是最困难的:在没有确认数据泄露的情况下出现信心丧失。
她指出,一家银行可以证明自己拥有足够的资本和流动性,但很难证明自己没有被黑客侵入。
她说,监管者面临三个特殊困难:更便宜、更个性化的攻击;隐藏于供应链多层合同之后的薄弱环节;以及速度。
她说,发现漏洞到利用漏洞之间的时间正在从数天缩短到数分钟甚至数秒,因此银行业传统的修复周末可能不再可用。
她说,大型机构与小型机构之间的韧性差距正在扩大,这是现实情况。她呼吁加强供应链透明度和事件数据共享,使各国当局能够跨境看见攻击态势。
她还把监管科技,即监管机构自身使用人工智能技术,视为希望所在。
巴西经验
巴西央行副行长保罗·皮凯蒂描述了针对与巴西即时支付系统 Pix 相连技术供应商的攻击。
他说,许多银行和零售商太小,无法运营自有基础设施,只能依赖共享技术供应商。在一些供应商监管不足的地方,攻击者找到了突破口,其中一家机构甚至通过一台网络打印机被渗透。
他还强调人的因素:有人被贿赂并出售访问凭证。他补充说,廉价的攻击工具包已经促使犯罪分子从线下抢劫转向线上犯罪。
他说,随着犯罪活动向线上转移,巴西银行网点抢劫案几乎消失。他还说,巴西目前尚未获得一些外国机构正在测试的最新防御工具。
他说,巴西银行同时使用开源和付费人工智能模型。由于 Pix 正在与其他国家支付系统连接,他认为所有人都需要强有力工具,因为最薄弱环节会影响整个链条。
他说,巴西的应对措施包括基于人工智能的反欺诈检测、对参与者提高资本和技术要求,以及通过国家网络安全委员会开展联合演练。
瓶颈在于决策
国际清算银行副总经理安德烈娅·马赫勒说,人工智能网络风险既不是纯粹的人工智能风险,也不是简单的操作风险。速度、规模和同时性可以把一次普通网络事件演变为金融稳定问题。
她说,共享软件和互联支付系统意味着金融体系的韧性取决于最弱参与者。她对各国央行的准备情况表示乐观,并指出央行在疫情期间适应很快,并已投资技术。
但她说,它们的韧性框架必须更经常、更快、更彻底地接受测试。她认为,最大差距与其说在技术层面,不如说在决策延迟:在危机过程中,谁有权作出哪些决定,例如是否关闭关键基础设施。
她说,因此演练必须覆盖高层决策者。国际清算银行使用中央银行体系的数字孪生模型进行模拟,她称网络风险是一种全球公共产品,需要跨境合作以及公私合作。
她说,预算和顶级模型获取能力较小的小型央行更加脆弱,尽管人工智能最终可能帮助缩小差距。
超越预防
李波说,国际货币基金组织希望监管机构从预防转向遏制和恢复。阿斯塔德以三项原则作出回应。
她说,危机预案应为决策者提供选项,而不是规定每个细节,因为真实危机很少按脚本发展。公私角色必须清晰,企业应自行承担操作风险,监管机构应警惕利润私有化、风险公共化带来的道德风险。
她认为,不应为追求效率而把冗余空间压缩到极限:保留旧系统作为后备,或划定核心功能免受自动化影响的保护区域,可提高韧性。
塞利托用 Anthropic 工程师的经历作类比。他说,这些工程师曾逐一审批人工智能编码动作,因疲劳而未经仔细审查便点击确认。现在他们改为监督系统的总体设计和行为。
在监管方面,塞利托说,政府人工智能安全机构参与部署前测试,以及嵌入外部审计员等自愿措施有用,但灾难性风险最终需要有牙齿的监管。
当被问及单一优先事项时,塞利托呼吁在未来 12 个月开展跨行业冲刺,在防守方仍占优势时修复漏洞。阿斯塔德补充强调供应链透明度和知识共享。马赫勒的答案得到与会者呼应,也是三个字:合作、合作、合作。