
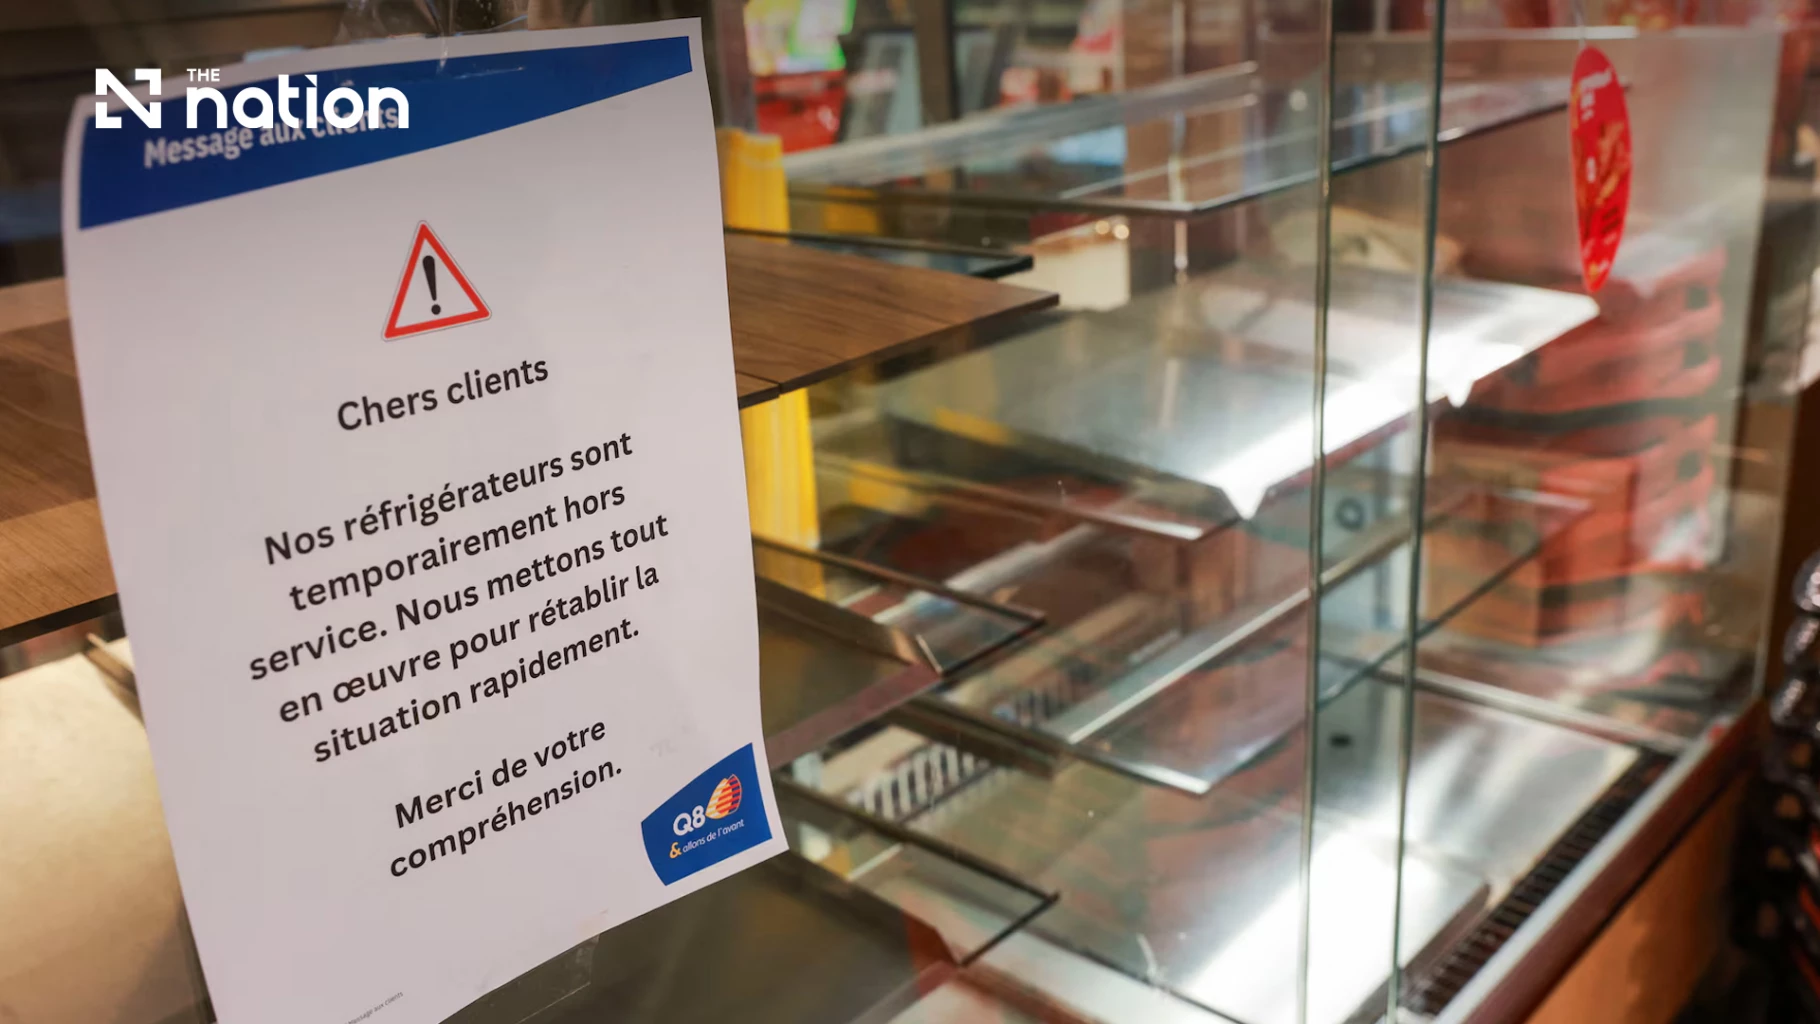
2026年11月2日,欧洲七个国家的零售商报告称,疑似遭受网络攻击导致温控系统瘫痪,迫使超市下架冷藏和冷冻食品并丢弃变质库存。
比利时、爱沙尼亚、芬兰、爱尔兰、卢森堡、荷兰和瑞典均报告了受影响的企业案例。瑞典南部谢博市(Sjöbo)的一家ICA Kvantum超市报告称,其冷冻柜温度被篡改为50°C。
此前,10月曾发生针对数百家法国超市的攻击事件。调查人员尚未确定最近的扰乱事件是否与法国案件协调一致或有关联,目前也没有组织宣称对此次欧洲攻击负责。
**欧洲零售商因冷却系统故障撤下食品**
阿霍德德尔海兹集团(Ahold Delhaize)报告称,其位于比利时的多家门店制冷系统发生夜间IT事故。家乐福确认其700家比利时门店中有15家出现问题,约五家斯帕(Spar)门店的制冷系统也受到影响。
在爱尔兰,马斯格雷夫集团(Musgrave Group)确认一起网络安全事件涉及13家SuperValu超市的制冷设备。受影响门店出于预防措施暂时下架了冷藏和冷冻产品。
瑞典谢博市的ICA Kvantum门店在Facebook发帖描述了50°C(相当于122°F)的设置,并将问题归咎于疑似黑客入侵。ICA Sverige告诉彭博社,夜间事故影响了少数门店的制冷和冷冻系统,但最初未确认原因。Coop单独确认黑客入侵事件影响了七家门店。
芬兰科斯科集团(Kesko)报告称,少数K-food杂货店的制冷设备出现异常夜间温度。自动警报和上班员工的检查促发了调查。科斯科表示未排除IT相关原因,并解释受影响设备运行在其中央保护系统之外。
当地媒体还报告爱沙尼亚发生类似事件。后续报道将受影响企业扩展到卢森堡和荷兰,使最初的五个国家范围进一步扩大。
对单个零售商而言,损失可能十分巨大。《纽约时报》报道,比利时一家德尔海兹超市在凌晨4点左右发出制冷警报后,变质食品价值高达10万欧元(约合380万泰铢)。
**互联网暴露的控制单元成为造成物理破坏的途径**
超市制冷系统日益允许员工和承包商远程监控和调整设备。中央控制系统可管理数十甚至数百个单元,虽降低了运营成本,但在访问权限保护不足时会产生安全风险。
Synacktiv网络安全工程师凯文·泰利埃(Kevin Tellier)向France 24解释说,许多制冷控制器使用Web界面,授权用户可通过其改变温度。尽管这些控制器通常应在封闭网络内运行,但部分可直接从互联网访问。
法国国家网络安全局局长文森特·斯特鲁贝尔(Vincent Strubel)向法新社表示,10月的攻击归因于基本的安全缺陷。他强调了直接暴露于互联网且缺乏足够保护的设备以及使用弱密码的问题。
法国事件涉及丹麦丹佛斯(Danfoss)制造的制冷控制器。该公司在受影响设备中发现了已停止安全更新的过时产品和运行过时软件的受支持产品。
丹佛斯建议客户更新受支持系统、更换过时设备、加强网络保护并在适用时移除直接互联网暴露。然而,软件漏洞的存在并不能确定攻击者在特定事件中使用了哪种方法。
SentinelOne网络安全研究员汤姆·黑格尔(Tom Hegel)向BBC解释说,访问这些控制单元可将除霜等常规功能转变为破坏手段。改变设置可在无需窃取资金或客户信息的情况下摧毁实物库存。
**法国、以色列和美国事件仍为独立调查**
据报道,10月法国的攻击影响了多达700家门店,包括Intermarché、Coopérative U和家乐福运营的门店。制冷故障迫使零售商处理变质食品。
阿霍德德尔海兹集团在10月于荷兰也遭遇另一起网络安全事件,服务中断数日,导致超市货架空置。该扰乱与制冷攻击之间的联系尚未建立。
Zscaler网络安全专家奥利维埃·达洛(Olivier Daloy)告诉法新社,确定肇事者特别困难。泰利埃也提醒说,制冷攻击相对不复杂的性质并未揭示责任人是否拥有雄厚资源。
以色列早期的一起事件展示了设备损坏的潜在可能性。网络安全公司Profero首席执行官兼联合创始人奥姆里·塞格夫·莫亚尔(Omri Segev Moyal)向NPR表示,5月针对一家大型食品零售商的网络攻击者使制冷压缩机超负荷运转直至故障并产生烟雾。
莫亚尔的陈述涉及机械故障,而非爆炸装置。以色列事件还涉及旨在擦除计算机数据的恶意软件以及打印威胁和宣传材料的被妥协打印机。
莫亚尔将以色列攻击归咎于美以官员曾与伊朗军方有关的伊朗黑客组织。该评估不能确立与欧洲事件有任何联系。
在美国,8月军事基地的制冷中断仍在调查中。美国陆军刑事调查处证实,网络专家正在检查军事商店的故障并与法国执法部门协调。五角大楼尚未确认网络攻击导致美国断供。
**物联网家电需超市以外的保护**
联网家电也可能带来安全风险,尽管BBC报道没有证据表明最新欧洲超市事件中家用设备成为目标。
智能冰箱、洗衣机、供暖和空调系统允许业主远程监控或控制设备。摄像头、门铃、报警器、数字锁和恒温器可提供类似的连接性。
RTÉ报道,被妥协的设备可能暴露个人信息、允许未经授权更改设置或阻止业主访问设备。保护不力的设备也可能提供进入家庭或商业网络中其他系统的途径。
早期研究展示了可能的后果范围。2015年,研究人员演示了三星智能冰箱的一个弱点,可能暴露部分传输信息。同年,一起涉及Jeep汽车的远程黑客演示导致约140万辆汽车召回。
2010年发现的震网(Stuxnet)恶意软件损坏了伊朗铀浓缩离心机,展示了恶意软件如何影响物理机械。这些例子并不证明不同设备或基础设施系统具有同等漏洞。
英国国家网络安全中心前负责人西亚兰·马丁(Ciaran Martin)认为,制造商应将安全性内置到产品中,而不是让消费者独自承担管理风险的责任。
2024年4月生效的英国规则引入了相关消费智能设备的最低安全要求。包括限制通用默认密码、建立漏洞报告渠道以及披露提供安全更新的最短期限。
对于家庭,网络安全指南包括更换默认密码、启用多因素认证(如可用)并安装安全更新。消费者还应考虑更换不再接受安全支持的联网设备。
对于企业,减少不必要的互联网暴露并将设备控制与其他网络分离可限制风险。老旧机械带来额外挑战,因为安装更新可能需要停机并中断交易。
黑格尔强调,零售商需要对设备安全承担明确责任,责任范围超出负责维修的承包商。安全专家还担心人工智能可能帮助攻击者更高效地发现弱点,尽管这并未证实这些事件中使用了AI。
爱丁堡大学犯罪学高级讲师理查德·琼斯(Richard Jones)告诉《纽约时报》,这些攻击挑战了西方国家认为食品安全可被视为理所当然的假设。
(来源:The Nation Editorial Team)